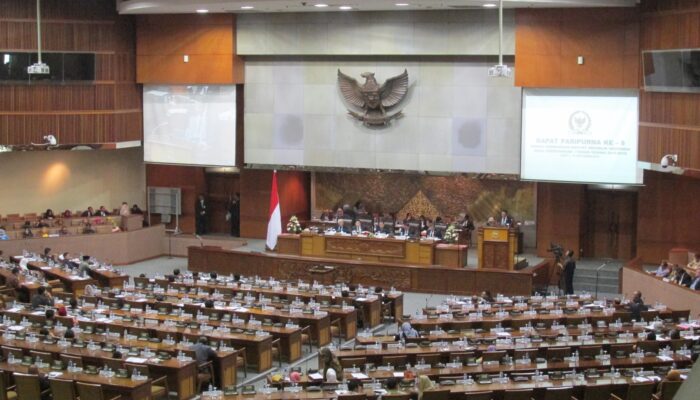
Rapat Paripurna DPR RI mengesahkan RUU Satu Data Indonesia menjadi undang-undang pada 6 Oktober 2026. UU yang terdiri atas 20 bab dan 141 pasal ini dirancang sebagai payung integrasi data antarlembaga negara — dari data kependudukan hingga penyaluran bantuan sosial. Namun belum genap sebulan, kritik datang dari masyarakat sipil: Lembaga Studi dan Advokasi Masyarakat (ELSAM) menilai UU Satu Data Indonesia (UU SDI) berpotensi berbenturan dengan UU Pelindungan Data Pribadi (UU PDP) dan membuka ruang kriminalisasi.
Pasal 18 dan Ancaman Kriminalisasi
Sorotan pertama ELSAM menyasar Pasal 18 UU SDI. Pasal itu mengatur pemanfaatan dan penyebarluasan data tidak memerlukan nota kesepahaman, perjanjian kerja sama, maupun dokumen pernyataan, selama standar keamanan data terpenuhi. Menurut ELSAM, ketentuan ini bertentangan dengan UU PDP, yang mewajibkan perjanjian antar-pengendali data ketika pemrosesan melibatkan dua pihak atau lebih, lengkap dengan pembagian tanggung jawab dan kewenangan masing-masing.
“Semakin besar kapasitas negara untuk menghubungkan, menganalisis, dan menggunakan data warga, semakin kuat pula batas hukum, pelindungan hak, transparansi, dan mekanisme pengawasan yang harus dibangun,” demikian penilaian ELSAM yang dikutip detikINET pada 28 Oktober 2026.
Sorotan kedua menyasar Pasal 130 dan 131 UU SDI tentang ancaman pidana. ELSAM menilai rumusan seperti “penyalahgunaan”, “tanpa hak”, dan “tanpa izin” tidak didefinisikan dengan jelas, sehingga berpotensi mempidanakan secara berlebihan. Yang makin mengkhawatirkan, menurut ELSAM, UU ini tidak memuat pengecualian untuk kepentingan publik dan jurnalisme.
ELSAM juga mengkritik proses penyusunannya: kelompok masyarakat sipil disebut kesulitan mengakses draf dan mengetahui sejauh mana masukan mereka dipertimbangkan selama pembahasan. Perlu dicatat, ini adalah penilaian ELSAM sebagai lembaga advokasi — bukan putusan pengadilan dan bukan pernyataan resmi pemerintah.
DPR Sendiri Ikut Mengingatkan
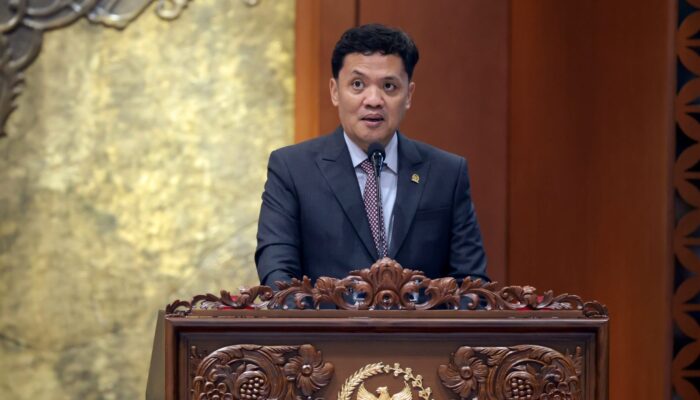
Menariknya, peringatan serupa juga datang dari dalam parlemen. Anggota Badan Legislasi (Baleg) DPR RI Habib Syarief Muhammad dari Fraksi PKB, dalam keterangan tertulis yang dikutip Parlementaria pada 9 Oktober 2026, mendesak penyelenggara Satu Data Indonesia mengedepankan transparansi, kehati-hatian, dan pelindungan data pribadi.
“Penyelenggara Satu Data Indonesia pertama-tama harus benar-benar transparan dan bijak dalam mengelola data. Ini merupakan amanat yang sangat berat karena menyangkut nasib sekitar 280 juta penduduk Indonesia,” ujar Habib Syarief.
Ia menegaskan data kependudukan bukan sekadar deretan angka administratif, melainkan bagian dari hak konstitusional warga negara. Ia juga meminta akses aparat penegak hukum terhadap data warga tidak diberikan secara bebas, melainkan wajib melalui izin pengadilan yang ketat, serta berharap UU ini memberantas praktik jual-beli data pribadi — dengan sanksi berat bagi lembaga yang terbukti membocorkan atau memperjualbelikan data publik.
Fraksi PKS, melalui anggota Baleg Gamal Albinsaid, sudah menyampaikan catatan senada sejak Juli 2026: semakin terintegrasi sistem data nasional, semakin kuat pula pelindungan privasi yang harus mengiringinya. PKS mendorong harmonisasi UU SDI dengan UU PDP, UU Statistik, dan UU Keterbukaan Informasi Publik, serta menegaskan server penyimpanan data harus berada di dalam negeri dan data publik tidak boleh dikomersialisasi.
Menteri Dalam Negeri Tito Karnavian pun mengingatkan hal yang sama pada 9 September 2026: RUU Satu Data Indonesia harus sejalan dengan UU PDP, terutama dalam menentukan data mana yang wajib dilindungi dan mana yang boleh dibuka untuk kepentingan publik.
Yang Masih Menggantung
UU-nya sudah sah. Ujian sesungguhnya kini berpindah ke peraturan turunan dan praktik penyelenggaraannya. Tiga hal patut diawasi pembaca.
Pertama, mekanisme koreksi data. Fraksi PKB menuntut UU ini menyediakan pemutakhiran yang memberi ruang bagi warga mengajukan koreksi atas datanya secara mudah dan tanpa biaya, serta terintegrasi dengan Data Tunggal Sosial Ekonomi Nasional (DTSEN) agar bansos tepat sasaran. Janji itu harus diuji di lapangan, bukan hanya di naskah.
Kedua, batas akses aparat penegak hukum. Desakan agar akses data warga oleh aparat wajib lewat izin pengadilan sudah disampaikan anggota Baleg sendiri — apakah aturan pelaksana akan mengadopsinya atau justru melonggarkannya?
Ketiga, pengawasan. ELSAM dan para legislator sama-sama menuntut pengawasan yang tidak hanya dilakukan lembaga penyelenggara sendiri. DPR, otoritas pelindungan data, auditor independen, dan masyarakat sipil harus punya akses untuk mengawasi.
UU Satu Data bukan sekadar soal teknis pemadanan basis data. Ini soal seberapa besar negara boleh tahu tentang warganya — dan siapa yang mengawasi penjaganya.
Sumber: detikINET, Parlementaria/JDIH DPR, ELSAM.